
डेटा ब्रीच हो जाए तो क्या करें? DPDP नियम 7 और 2 समयसीमाएँ
By Abhijeet Singh · Primary sources verified by dpdprules.orgPublished · Last reviewed 11 min read
Jump to sourcesडेटा ब्रीच हो जाए तो DPDP के तहत क्या करना होगा?
The short answer
28 अक्टूबर 2026 की समीक्षा के अनुसार, यदि संस्था CERT In निदेश में बताई गई श्रेणियों में आती है और घटना Annexure I की Data Breach या Data Leak श्रेणी में है, तो घटना का पता चलने या उसकी सूचना मिलने के 6 घंटे के भीतर CERT In को रिपोर्ट करना लागू है; DPDP Rule 7 की सूचना लागू नहीं थी। Rule 7 लागू होने पर Data Fiduciary को उल्लंघन की जानकारी मिलने पर, अपनी सर्वोत्तम जानकारी के अनुसार, हर प्रभावित Data Principal को बिना देरी के सूचित करना होगा। Board को पहले बिना देरी के उल्लंघन की प्रकृति, सीमा, समय, स्थान और संभावित प्रभाव बताना होगा; फिर जानकारी मिलने के 72 घंटे के भीतर, या लिखित अनुरोध पर Board द्वारा दी गई अधिक अवधि में, Rule 7(2)(ख) की विस्तृत जानकारी देनी होगी। Rule 7 और अधिनियम की धारा 8(6) 18 महीने वाले समूह में हैं। इस साइट की गणना 13 मई 2027 है, लेकिन प्रकाशन तारीख और अवधि गिनने की अनिश्चितताओं के कारण यह 15 मई 2027 तक हो सकती है; यह आधिकारिक पुष्टि तक व्याख्या है।
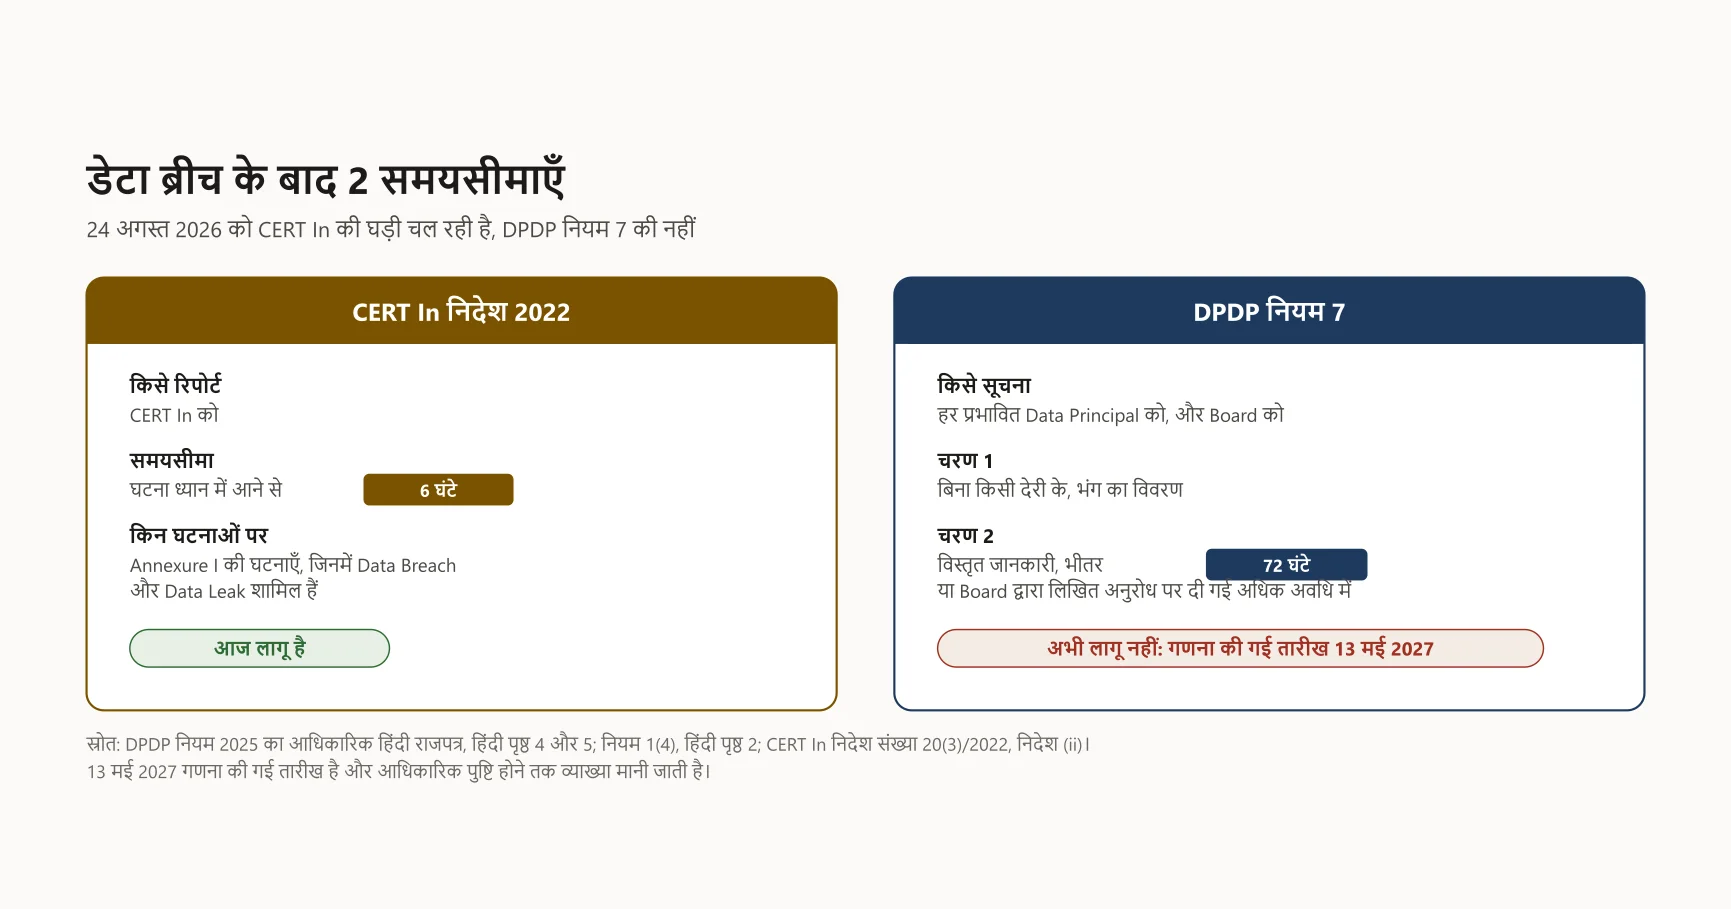
28 अक्टूबर 2026 की स्थिति: CERT In की 6 घंटे वाली duty केवल नामित entities और Annexure I की घटनाओं पर लागू थी। DPDP नियम 7 लागू नहीं था; उसकी गणना की गई तारीख 13 मई 2027 है, जो 15 मई 2027 तक जा सकती है और आधिकारिक पुष्टि होने तक व्याख्या है।
28 अक्टूबर 2026 की स्थिति में 2 अलग regimes को पहले scope से अलग करना ज़रूरी है। CERT In की 6 घंटे की duty तभी लागू होती है जब संस्था direction (ii) में named service provider, intermediary, data centre, body corporate या Government organisation हो और incident Annexure I में हो। DPDP Rule 7 की 72 घंटे वाली duty उस तारीख को लागू नहीं थी।
2 समयसीमाएँ, साथ में देखिए
| CERT In निदेश 2022 | DPDP नियम 7 | |
|---|---|---|
| कानूनी आधार | सूचना प्रौद्योगिकी अधिनियम 2000 की धारा 70B(6) के तहत 28 अप्रैल 2022 के निदेश | DPDP Act 2023 और DPDP Rules 2025 |
| किन संस्थाओं पर | service provider, intermediary, data centre, body corporate और Government organisation | Rule 7 लागू होने पर Data Fiduciary पर |
| किसे रिपोर्ट करना है | CERT In को | हर प्रभावित Data Principal को, और Data Protection Board को |
| क्या घटना पर | Annexure I में सूचीबद्ध साइबर घटनाएँ, जिनमें Data Breach और Data Leak शामिल हैं | कोई भी वैयक्तिक डेटा भंग |
| समयसीमा | incident notice होने या notice में लाए जाने से 6 घंटे | awareness के बाद बिना किसी देरी के, और Board को detailed information 72 घंटों के भीतर |
| 28 अक्टूबर 2026 की स्थिति | covered entity और Annexure I incident होने पर लागू है | लागू नहीं था; गणना की गई तारीख 13 मई 2027 है, जो 15 मई 2027 तक हो सकती है और आधिकारिक पुष्टि तक व्याख्या है |
Rule 7 लागू होने के बाद, किसी incident पर दोनों regimes लागू हों तो 1 report दूसरे का substitute नहीं होगी। CERT In report से Board या affected individuals की Rule 7 intimation पूरी नहीं होगी, और Rule 7 intimations से CERT In direction (ii) पूरी नहीं होगी। दोनों की तुलना विस्तार से 72 घंटे और 6 घंटे वाले लेख में है।
नियम 7 का आधिकारिक हिंदी पाठ
DPDP Rules 2025 भारत के राजपत्र सं. 760 में 13 नवम्बर 2025 को द्विभाषी रूप में छपे। हिंदी पाठ राजपत्र के पृष्ठ 1 से 23 तक है और अंग्रेज़ी पाठ पृष्ठ 24 से शुरू होता है। नियम 7 हिंदी में पृष्ठ 4 पर शुरू होता है और पृष्ठ 5 पर पूरा होता है। जैसा छपा है:
"(1) किसी भी वैयक्तिक डाटा उल्लंघन की जानकारी प्राप्त होने पर, डेटा फ़िड्युशरी, अपनी सर्वोत्तम जानकारी के अनुसार, प्रत्येक प्रभावित डेटा प्रिंसिपल को, संक्षिप्त, स्पष्ट और स्पष्ट तरीके से और बिना किसी देरी के, अपने उपयोगकर्ता खाते या डेटा फ़िड्युशरी के साथ पंजीकृत किसी भी संचार माध्यम के माध्यम से, सूचित करेगी"
नियम 7(1), आधिकारिक हिंदी राजपत्र, राजपत्र सं. 760, हिंदी पृष्ठ 4।
2 बातें ध्यान देने लायक हैं। पहली, पाठ में दायित्व "जानकारी प्राप्त होने पर" से जुड़ा है, किसी न्यूनतम गंभीरता या सीमा से नहीं; नियम के पाठ में कोई ऐसी सीमा नहीं छपी है। दूसरी, नियम 7 के साथ कोई उदाहरण नहीं छपा है, जबकि उसके ठीक बाद वाले नियम 8 के साथ उदाहरण छपे हैं, उसी हिंदी पृष्ठ 5 पर। इसलिए नियम 7 का दायरा उसके अपने शब्दों से ही पढ़ा जाएगा। यह इस साइट का पाठ आधारित निष्कर्ष है; राजपत्र में ऐसा कोई कथन नहीं छपा है जो उदाहरणों की भूमिका तय करता हो।
10 दिसम्बर 2025 की शुद्धिपत्र अधिसूचना सा.का.नि. 892(अ) राजपत्र के पृष्ठ 24, 29, 32, 34 और 38 में सुधार करती है। ये सभी पृष्ठ अंग्रेज़ी खंड के हैं। ऊपर उद्धृत हिंदी पाठ के किसी शब्द में कोई सुधार नहीं हुआ है। इतना और जोड़ना ज़रूरी है: पृष्ठ 24 पर हुआ सुधार आरंभ वाले नियम 1(3) और 1(4) के शब्दों का है, जहाँ अंग्रेज़ी में "of this Gazette" के स्थान पर "in the Official Gazette" पढ़ा जाएगा। हिंदी पाठ में यह सुधार नहीं किया गया, इसलिए हिंदी नियम 1(4) में वही शब्द छपे रहते हैं जो नीचे उद्धृत हैं। 18 महीने की अवधि और उससे निकलने वाली तारीख इस सुधार से नहीं बदलती।
प्रभावित Data Principal को क्या बताना होगा
नियम 7(1) 5 बातें तय करता है। नीचे के शब्द आधिकारिक हिंदी पाठ के हैं, हिंदी पृष्ठ 4 से:
| खंड | प्रभावित Data Principal को क्या बताना होगा |
|---|---|
| (क) | भंग का विवरण, जिसमें उसकी प्रकृति, सीमा और उसके घटित होने का समय शामिल है; |
| (ख) | भंग से उत्पन्न होने वाले उसके लिए प्रासंगिक परिणाम; |
| (ग) | जोखिम को कम करने के लिए डेटा फ़िड्युशरी द्वारा कार्यान्वित और कार्यान्वित किए जा रहे उपाय, यदि कोई हों; |
| (घ) | अपने हितों की रक्षा के लिए वह जो सुरक्षा उपाय कर सकती है; और |
| (ङ) | उस व्यक्ति की व्यावसायिक संपर्क जानकारी जो डेटा फ़िड्युशरी की ओर से डेटा प्रिंसिपल के प्रश्नों, यदि कोई हों, का उत्तर देने में सक्षम है। |
Rule 7 लागू होने पर यह intimation user account के जरिए या Data Fiduciary के साथ registered communication mode के जरिए भेजनी होगी। Official Hindi print इसे "संक्षिप्त, स्पष्ट और स्पष्ट" कहता है; English print "concise, clear and plain" कहता है। इस site की practical recommendation है कि notice सीधी भाषा में हो और कानूनी filler से बचे।
Board को सूचना 2 चरणों में, एक बार में नहीं
यह वह जगह है जहाँ सबसे आम गलती होती है। नियम 7(2) सिर्फ़ 72 घंटे का दायित्व नहीं है। यह 2 चरणों में बँटा है:
"(2) किसी भी वैयक्तिक डेटा भंग की जानकारी मिलने पर, डेटा फ़िड्युशरी बोर्ड को सूचित करेगा, - (क) बिना किसी देरी के, भंग का विवरण, जिसमें उसकी प्रकृति, सीमा, घटना का समय और स्थान तथा संभावित प्रभाव शामिल हैं; (ख) भंग की जानकारी मिलने के बहत्तर घंटों के भीतर, या बोर्ड द्वारा इस संबंध में लिखित रूप में किए गए अनुरोध पर दी गई अधिक अवधि के भीतर, …"
नियम 7(2), हिंदी पृष्ठ 4, मद (i) से (vi) से पहले संक्षिप्त।
| चरण | कब | Board को क्या भेजना होगा |
|---|---|---|
| चरण 1 | बिना किसी देरी के | भंग का विवरण: उसकी प्रकृति, सीमा, घटना का समय और स्थान तथा संभावित प्रभाव |
| चरण 2 | भंग की जानकारी मिलने के 72 घंटों के भीतर, या लिखित अनुरोध पर दी गई अधिक अवधि के भीतर | 6 मदें: (i) ऐसे विवरण के संबंध में अद्यतन और विस्तृत जानकारी; (ii) भंग के कारणों, घटनाओं और परिस्थितियों से संबंधित व्यापक तथ्य; (iii) जोखिम को कम करने के लिए कार्यान्वित या प्रस्तावित उपाय, यदि कोई हों; (iv) भंग करने वाले व्यक्ति के संबंध में कोई निष्कर्ष; (v) ऐसे भंग की पुनरावृत्ति को रोकने के लिए किए गए उपचारात्मक उपाय; और (vi) प्रभावित डेटा प्रिंसिपलों को दी गई सूचनाओं के संबंध में एक रिपोर्ट |
चरण 2 की मद (i) और (ii) हिंदी पृष्ठ 4 पर हैं और मद (iii) से (vi) हिंदी पृष्ठ 5 पर, जहाँ नियम 8 भी शुरू होता है।
Rule 7(2)(क) बिना delay initial description मांगता है और Rule 7(2)(ख)(i) बाद में उसी description की updated और detailed information मांगता है। इसलिए इस site की practical recommendation है कि phase 1 को पूरी तस्वीर के लिए न रोका जाए। Longer period अपने आप नहीं मिलता: English print में Board written request पर उसे allow कर सकता है। Rule यह नहीं बताता कि late request स्वीकार होगी या नहीं, इसलिए इस site की recommendation है कि request 72 घंटे पूरे होने से पहले भेजी जाए। Hindi print इसी point पर अलग भी पढ़ा जा सकता है; उस पर नीचे अलग से लिखा है।
हिंदी पाठ की 3 बातें जो अंग्रेज़ी से अलग दिखती हैं
पहली, शब्दावली एक जैसी नहीं है। शीर्षक और नियम 7(1) में "वैयक्तिक डाटा उल्लंघन" छपा है, जबकि नियम 7(2) में "वैयक्तिक डेटा भंग"। खंडों में भी "भंग" ही चलता है। अंग्रेज़ी में दोनों जगह एक ही पद है, personal data breach।
दूसरी, अंग्रेज़ी पाठ में "concise, clear and plain" 3 अलग शब्द हैं, और हिंदी पाठ में "संक्षिप्त, स्पष्ट और स्पष्ट" छपा है, यानी दूसरा और तीसरा शब्द एक ही है। यह दोनों आधिकारिक पाठों का अंतर है, जो इसी राजपत्र अंक में क्रमशः हिंदी पृष्ठ 4 और अंग्रेज़ी पृष्ठ 26 पर देखा जा सकता है। कौन सा पाठ मान्य होगा, यह प्रश्न यहाँ तय नहीं किया जा रहा है।
तीसरी, और कानूनी रूप से सबसे भारी। नियम 7(2)(ख) के हिंदी पाठ में "बोर्ड द्वारा" शब्द "किए गए अनुरोध" के साथ जुड़े हुए छपे हैं, इसलिए हिंदी वाक्य को इस तरह भी पढ़ा जा सकता है कि लिखित अनुरोध बोर्ड करता है। अंग्रेज़ी पाठ में भूमिकाएँ इसकी उलटी हैं: अधिक अवधि वह है जिसकी अनुमति Board, इस संबंध में लिखित रूप में किए गए अनुरोध पर, दे सकता है। इन दोनों में कौन सा पाठ मान्य होगा, इस पर हमारे पास कोई आधिकारिक स्रोत नहीं है, इसलिए यह साइट यह प्रश्न तय नहीं करती। व्यावहारिक सलाह यही है कि अधिक अवधि को अपने आप मिलने वाली छूट न मानें, और नियम 7 लागू होने के बाद लिखित अनुरोध 72 घंटे बीतने से पहले स्वयं भेजें।
पहले घंटे के लिए इस site की practical checklist
Rule 7 अभी लागू नहीं है, लेकिन response process पहले बनाना इस site की recommendation है। CERT In direction (ii) की clock incident notice होने या notice में लाए जाने से चलती है; Rule 7 की clocks awareness से चलेंगी। नीचे के operational steps recommendation हैं, सिवाय वहाँ जहाँ CERT In या future DPDP duty अलग से named है।
- रोकें। प्रभावित सिस्टम अलग करें, उजागर हुए क्रेडेंशियल रद्द करें, रास्ता बंद करें, और साक्ष्य सुरक्षित रखें।
- अलग trigger times दर्ज करें। CERT In के लिए incident notice होने या notice में लाए जाने का time लिखें। Future Rule 7 process के लिए personal data breach की awareness का time अलग field में लिखें। दोनों formulations अलग हैं, इसलिए उन्हें एक ही timestamp मानकर न चलें।
- CERT In की 6 घंटे की report। 28 अक्टूबर 2026 को यह duty लागू थी। यदि आपका संगठन service provider, intermediary, data centre, body corporate या Government organisation है, और incident Annexure I की list में है, तो notice होने या notice में लाए जाने से 6 घंटे के भीतर report करना mandatory है।
- Data Processor को निर्देश दें। अधिनियम की धारा 8(1) के लागू होने पर, अपनी ओर से किसी Data Processor द्वारा किए गए प्रसंस्करण के संबंध में भी अनुपालन की जिम्मेदारी Data Fiduciary की होगी। तब वेंडर के यहाँ हुआ ब्रीच भी दायित्व को नहीं हटाएगा। धारा 8 का पूरा पाठ यहाँ है।
- लॉग लिखते रहें। घटनाएँ, परिस्थितियाँ और कारण जैसे जैसे पता चलें, वैसे वैसे टाइमस्टैंप के साथ लिखें। चरण 2 की सूचना में यही तथ्य मांगे जाएंगे।
कहाँ भेजना है, इस पर 1 सीमा साफ है। सा.का.नि. 844(अ) Data Protection Board of India की स्थापना करता है और उसका head office National Capital Region में रखता है, लेकिन वह notification खुद breach intimation address या reporting channel नहीं देता। इससे यह निष्कर्ष नहीं निकाला जा रहा कि कोई channel कहीं और प्रकाशित नहीं हुआ है। Rule 7 लागू होने पर किसी address का उपयोग करने से पहले Board के current official channel को दोबारा verify करना होगा।
यह कब से लागू होगा
नियम 7 उन नियमों में है जो प्रकाशन की तिथि से 18 महीने बाद प्रवृत्त होंगे। हिंदी पाठ में यह नियम 1(4) है, हिंदी पृष्ठ 2 पर:
"(4) नियम 3, 5 से 16, 22 और 23 इस राजपत्र के प्रकाशन की तिथि से अठारह माह के बाद प्रवृत्त होंगे।"
नियम 1(4), आधिकारिक हिंदी राजपत्र, हिंदी पृष्ठ 2।
नियम 7 "5 से 16" के भीतर आता है। अधिनियम की ओर से भी यही स्थिति है: सा.का.नि. 843(अ) के खंड (ग) के अनुसार धाराएँ 7 से 10 भी 18 महीने वाले समूह में हैं, इसलिए धारा 8 और उसकी उपधारा (6), जो ब्रीच की सूचना का आधार है, उसी समूह में है।
Printed publication date 13 नवम्बर 2025 से 18 months की गणना करने पर 13 मई 2027 निकलता है। Gazette file code 14112025 और unstated counting convention को साथ पढ़ने पर date 15 मई 2027 तक हो सकती है। यह पूरी range आधिकारिक पुष्टि तक interpretation है। इसलिए 28 अक्टूबर 2026 को Rule 7 की intimation लागू नहीं थी। उसी तारीख को CERT In direction (ii) covered entity और Annexure I incident होने पर लागू थी। DPDP की phased dates की पूरी तस्वीर DPDP Act क्या है में है।
अभी क्या करें
आज तय कर लें कि पता कौन लगाएगा, ड्राफ्ट कौन बनाएगा, मंज़ूरी कौन देगा और Board तथा CERT In से बात कौन करेगा। दोनों सूचनाओं के ड्राफ्ट सादी भाषा में तैयार रखें, Data Processors की सूची उनके ब्रीच संपर्क के साथ रखें, और जानकारी मिलने से लेकर 72 घंटे की सूचना तक एक बार अभ्यास कर लें।
- नियम 7 का पूरा पाठ स्रोतों के साथ: नियम 7
- कदम दर कदम चलने वाला औज़ार, जिसमें 72 घंटे की जीवंत गिनती है: data breach response playbook
- अंग्रेज़ी में नियम 7 का विश्लेषण: DPDP data breach reporting, what Rule 7 actually requires
- अंग्रेज़ी में घंटे दर घंटे की कार्ययोजना: the hour by hour breach response playbook
नियम 7, आधिकारिक पाठ और स्रोत →Rule 7 breach reporting, the English article →DPDP Act क्या है? हिंदी में पूरी जानकारी →
Data breachRule 7Indian Computer Emergency Response TeamHindi72 hours